

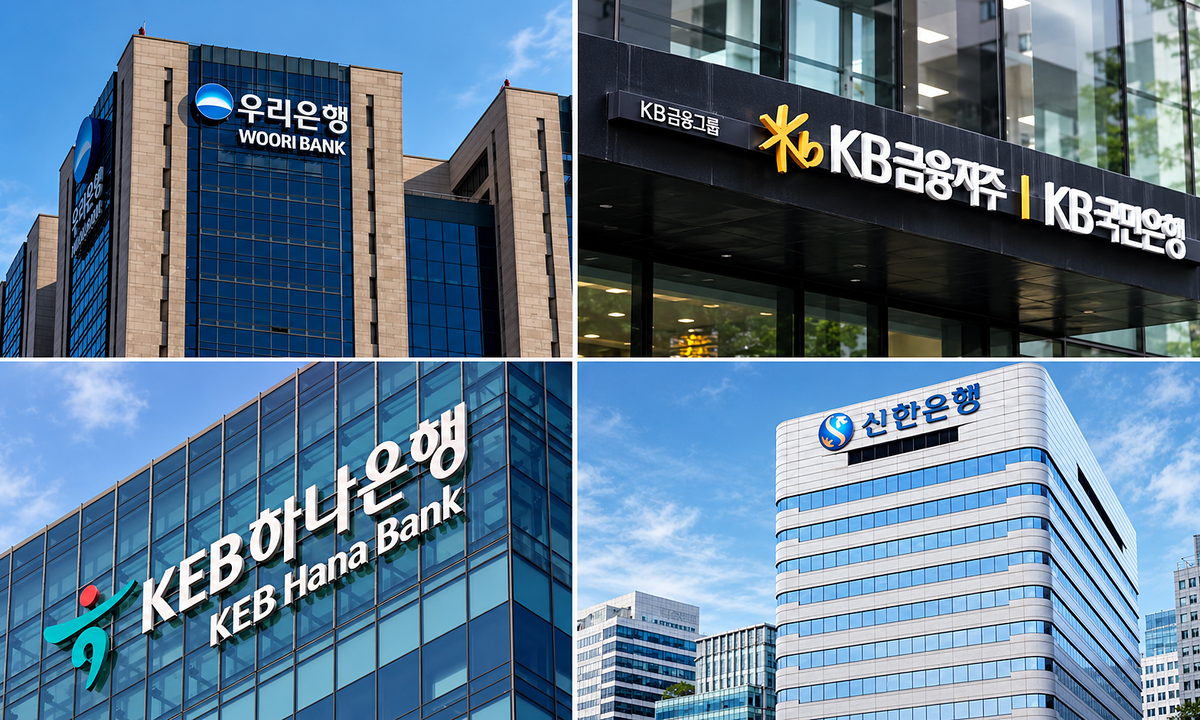
- 5 ngân hàng lớn Hàn Quốc liên tiếp bị tấn công mạng, gây chấn động hệ thống tài chính quốc gia.
- Sự cố dẫn đến rò rỉ dữ liệu hàng chục nghìn khách hàng, đặt ra mối lo ngại sâu sắc về quyền riêng tư và an toàn tài sản số.
- Tổng thống Hàn Quốc đã trực tiếp yêu cầu điều tra toàn diện, nhấn mạnh tính cấp bách và mức độ nghiêm trọng của sự việc.
Toàn cảnh sự kiện
Trong bối cảnh nền kinh tế số toàn cầu đang ngày càng phụ thuộc vào hạ tầng tài chính trực tuyến, thông tin về việc 5 ngân hàng lớn tại Hàn Quốc liên tiếp trở thành mục tiêu của các cuộc tấn công mạng đã gây ra một làn sóng quan ngại sâu rộng. Sự kiện này không chỉ gói gọn trong phạm vi lãnh thổ Hàn Quốc – một quốc gia tiên phong về công nghệ và có hệ thống tài chính phát triển mạnh mẽ – mà còn là lời cảnh báo chung cho toàn bộ ngành dịch vụ tài chính thế giới. Các cuộc tấn công đã thành công trong việc đánh cắp dữ liệu của hàng chục nghìn khách hàng, bao gồm thông tin cá nhân và có thể là chi tiết tài khoản, tạo ra những rủi ro nghiêm trọng về lừa đảo và mất mát tài chính.
Phản ứng trước mức độ nghiêm trọng của sự việc, Tổng thống Hàn Quốc đã nhanh chóng vào cuộc, yêu cầu các cơ quan chức năng tiến hành một cuộc điều tra toàn diện và triệt để. Động thái này không chỉ thể hiện cam kết bảo vệ công dân và sự ổn định của hệ thống tài chính, mà còn ngầm xác nhận rằng đây không phải là những sự cố đơn lẻ mà là một thách thức an ninh mạng chiến lược, đòi hỏi sự phối hợp ở cấp độ cao nhất. Việc tấn công liên tiếp vào nhiều định chế tài chính lớn cho thấy khả năng có sự phối hợp, tinh vi của các tác nhân đe dọa, hoặc những lỗ hổng bảo mật có tính chất hệ thống mà ngành ngân hàng cần phải khẩn trương giải quyết.
Tác động và Đánh giá
Vụ việc tấn công mạng hàng loạt vào các ngân hàng Hàn Quốc mang theo những tác động đa chiều và đòi hỏi một sự đánh giá chuyên sâu từ góc độ an ninh, kinh tế và lòng tin công chúng:
Tác động trực tiếp
- Đối với Khách hàng: Hàng chục nghìn khách hàng đối mặt với nguy cơ bị lạm dụng thông tin cá nhân, lừa đảo tài chính và mất mát lòng tin vào khả năng bảo mật của ngân hàng. Quyền riêng tư của họ bị xâm phạm nghiêm trọng.
- Đối với Ngân hàng: Thiệt hại nặng nề về danh tiếng, chi phí khắc phục sự cố khổng lồ (điều tra, bồi thường, tăng cường hệ thống), và khả năng bị áp đặt các hình phạt pháp lý và quy định chặt chẽ hơn.
- Đối với Hệ thống Tài chính Quốc gia: Gây ra sự bất ổn, làm suy yếu niềm tin của nhà đầu tư và công chúng vào sự an toàn của nền tài chính số Hàn Quốc, có thể ảnh hưởng đến dòng vốn và xếp hạng tín dụng.
Đánh giá chuyên sâu về rủi ro và giải pháp
Sự cố này một lần nữa nhấn mạnh sự mong manh của hạ tầng tài chính số trước các mối đe dọa mạng ngày càng tinh vi. Đây không chỉ là một vấn đề kỹ thuật mà còn là một bài toán quản trị rủi ro chiến lược:
| Yếu Tố Rủi Ro Chính | Mô Tả Tác Động | Giải Pháp Chuyên Gia Đề Xuất |
|---|---|---|
| Lỗ hổng hệ thống | Các cuộc tấn công liên tiếp cho thấy khả năng tồn tại những điểm yếu bảo mật phổ biến hoặc thiếu đồng bộ trong hệ thống phòng thủ. | Kiểm toán bảo mật định kỳ và toàn diện (pen-testing, red teaming), áp dụng mô hình Zero Trust, cập nhật phần mềm và vá lỗi kịp thời. |
| Chiến thuật tấn công tinh vi | Các hacker có thể đã sử dụng các kỹ thuật tiên tiến như lừa đảo có mục tiêu (spear phishing), mã độc không dấu vết (fileless malware) hoặc tấn công chuỗi cung ứng. | Đầu tư vào Trí tuệ Nhân tạo (AI) và Học máy (ML) để phát hiện bất thường, triển khai hệ thống Threat Intelligence và hợp tác chia sẻ thông tin mối đe dọa. |
| Yếu tố con người | Nguy cơ rò rỉ dữ liệu thường liên quan đến lỗi con người (nhấp vào liên kết độc hại, tuân thủ quy trình kém). | Đào tạo an ninh mạng thường xuyên và bắt buộc cho toàn thể nhân viên, xây dựng văn hóa cảnh giác và báo cáo sự cố. |
| Thiếu phòng thủ đa lớp | Chỉ dựa vào một lớp bảo mật là không đủ. Cần có nhiều lớp phòng thủ để giảm thiểu rủi ro khi một lớp bị phá vỡ. | Triển khai phòng thủ đa lớp (defense-in-depth) bao gồm tường lửa, IPS/IDS, mã hóa dữ liệu, xác thực đa yếu tố (MFA) và quản lý truy cập chặt chẽ. |
Để khôi phục niềm tin và đảm bảo an toàn cho tương lai tài chính số, các ngân hàng và chính phủ Hàn Quốc cần phải:
- Tăng cường đầu tư vào công nghệ bảo mật tiên tiến và nguồn nhân lực an ninh mạng chất lượng cao.
- Thiết lập một khuôn khổ pháp lý chặt chẽ hơn về bảo vệ dữ liệu và trách nhiệm của tổ chức tài chính.
- Thúc đẩy hợp tác quốc tế trong việc chống tội phạm mạng xuyên quốc gia, chia sẻ thông tin và kinh nghiệm phòng chống.
Vụ việc này không chỉ là một bài học đắt giá cho Hàn Quốc mà còn là một lời nhắc nhở cấp thiết cho tất cả các quốc gia về tầm quan trọng không thể thiếu của an ninh mạng trong kỷ nguyên số.
