

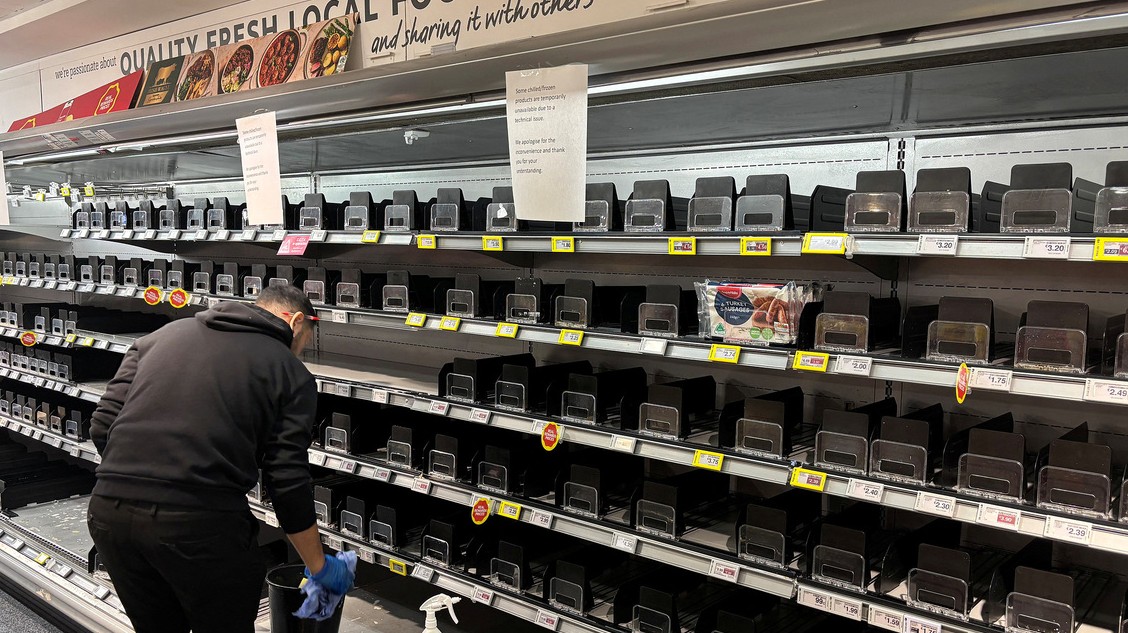
Làn sóng tấn công mạng nhắm vào hạ tầng điện lạnh bán lẻ tại châu Âu đã phơi bày điểm yếu nghiêm trọng trong việc quản trị các thiết bị công nghệ vận hành (OT) kết nối Internet.
Bối cảnh & Dữ kiện
Làn sóng xâm nhập hạ tầng làm lạnh tại Tây Âu đã nhanh chóng bộc lộ các lỗ hổng kỹ thuật nguy hiểm tại thị trường Anh dù trước đó quốc gia này được đánh giá an toàn.
Các cuộc tấn công mạng diễn ra liên tiếp trong thời gian ngắn với mức độ thiệt hại thực tế cao:
- Hồi tháng 10, một đợt tấn công tại Pháp đã khiến hàng loạt cửa hàng buộc phải tiêu hủy số thực phẩm trị giá hàng triệu euro do nhiệt độ làm mát bị can thiệp.
- Đầu tháng 11, tin tặc tiếp tục vô hiệu hóa và nâng nhiệt độ hệ thống tủ đông, tủ mát tại chuỗi siêu thị thuộc Bỉ, Hà Lan, Luxembourg và Thụy Điển.
- Tại Anh, công ty bảo mật Omega Systems phát hiện điểm xâm nhập ban đầu, sau đó nhóm hacker mũ trắng từ Pen Test Partners tìm thấy thêm nhiều lỗ hổng và lập tức báo cáo cho Trung tâm An ninh mạng Quốc gia Anh (NCSC).
- Chiến dịch bảo vệ kéo dài 3 tuần được triển khai bí mật; các đơn vị bán lẻ được yêu cầu ngắt kết nối thiết bị làm lạnh khỏi Internet công cộng nhằm cô lập rủi ro.
Phân tích đa chiều & Tác động
Sự cố làm lạnh siêu thị không đơn thuần là rủi ro kỹ thuật số mà trực tiếp gây tê liệt chuỗi cung ứng và tổn hại kinh tế diện rộng.
- Thiệt hại tài chính và lãng phí lương thực: Khi nhiệt độ bị thao túng vượt ngưỡng tiêu chuẩn an toàn, toàn bộ thực phẩm tươi sống buộc phải loại bỏ, gây tổn thất kinh tế trực tiếp cho nhà bán lẻ và tạo gánh nặng rác thải lớn.
- Cấu hình an ninh sơ sài: Theo Laurens Singier, chuyên gia tại Cyber 3 Lab thuộc Đại học Howest (Bỉ), nguyên nhân cốt lõi là các thiết bị làm lạnh bị gắn trực tiếp vào Internet công cộng, tiếp tục duy trì mật khẩu mặc định của nhà sản xuất và chạy firmware lỗi thời.
- Bề mặt tấn công IoT mở rộng: Kumar Sokka, CEO của Acre Security, cảnh báo rằng các bộ điều khiển này tương tự hệ thống quản lý tòa nhà (BMS). Xâm nhập thành công vào đây đồng nghĩa tin tặc có thể mở khóa cửa tự động, làm mù camera an ninh hoặc vô hiệu hóa chuông báo động.
Góc nhìn chuyên gia & Dự báo
Sự chuyển dịch của tội phạm mạng sang mục tiêu hạ tầng vận hành (OT) đặt ra yêu cầu tái cấu trúc toàn diện chiến lược an ninh mạng vật lý.
Các cuộc tấn công có chủ đích vào chuỗi siêu thị cho thấy tin tặc đang tận dụng triệt để khoảng trống quản trị giữa công nghệ thông tin (IT) và công nghệ vận hành (OT). Trong tương lai, các quy chuẩn an ninh mạng cho thiết bị thông minh công nghiệp sẽ bị siết chặt theo luật định, buộc doanh nghiệp phải áp dụng mô hình Zero Trust, thiết lập mạng riêng ảo (VPN), thay đổi hoàn toàn mật khẩu mặc định và tiến hành đánh giá lỗ hổng định kỳ trước khi hòa mạng bất kỳ thiết bị IoT nào.
Câu hỏi thường gặp (FAQ)
Vì sao hệ thống làm lạnh siêu thị lại trở thành mục tiêu của tin tặc?
Các thiết bị này thường được kết nối thẳng với Internet để giám sát từ xa nhưng ít được bảo vệ, thường dùng mật khẩu mặc định và phần mềm lỗi thời, cho phép kẻ tấn công dễ dàng can thiệp mà không cần kỹ thuật phức tạp.
Doanh nghiệp bán lẻ cần làm gì để phòng chống các cuộc tấn công IoT?
Doanh nghiệp cần ngay lập tức ngắt thiết bị khỏi Internet công cộng, đổi mật khẩu quản trị, cập nhật firmware mới nhất và thiết lập mạng riêng ảo (VPN) có xác thực đa yếu tố để kiểm soát truy cập.

