
- Thiệt hại 92 triệu đồng xuất phát từ đơn đặt hàng chỉ hơn 220.000 đồng trên trang mạo danh thương hiệu bán lẻ lớn.
- Kẻ gian chiếm đoạt trọn bộ thông tin định danh thẻ và mã OTP, thực hiện 5 giao dịch liên tiếp trong vòng 2 giờ.
- Bài toán cấp bách về quản trị rủi ro giao dịch không xuất trình thẻ (CNP) và yêu cầu siết chặt hạn mức thanh toán trực tuyến từ phía người dùng.
Diễn biến và Dữ liệu trọng tâm
Hành vi chiếm đoạt 92 triệu đồng thông qua 5 giao dịch thẻ tín dụng chỉ trong vòng 2 giờ tại TP HCM phản ánh mức độ tinh vi và tốc độ giải ngân chớp nhoáng của tội phạm mạng khi có được dữ liệu bảo mật cá nhân.
Sự việc bắt đầu vào giữa tháng 10, khi chị Hạnh (43 tuổi), chủ một tiệm bánh tại TP HCM, tiếp cận quảng cáo trên Facebook từ fanpage giả mạo mang tên “WinMart giá hời“. Trang này áp dụng chiêu thức giảm giá 50% nhân dịp khai trương chi nhánh, sử dụng giao diện chuyên nghiệp và phát video trực tiếp để tạo dựng lòng tin.
Sau khi đặt mua 3 thùng giấy với tổng số tiền hơn 220.000 đồng, nạn nhân được điều hướng đến cổng thanh toán giả và nhập toàn bộ thông tin thẻ tín dụng mới mở được hơn một tháng cùng mã xác thực OTP. Trang thanh toán không trả về kết quả xác nhận đơn, song dữ liệu tài chính đã lập tức bị đánh cắp.
| Chỉ số / Thực thể | Dữ liệu ghi nhận | Bản chất rủi ro |
|---|---|---|
| Giá trị đơn hàng mồi | Hơn 220.000 đồng (giảm giá 50%) | Đòn bẩy tâm lý đánh vào kỳ vọng khuyến mại để nạn nhân mất cảnh giác. |
| Tổng thiệt hại tài chính | 92 triệu đồng (5 giao dịch) | Số tiền chiếm đoạt tiệm cận hạn mức tín dụng tối đa trong vòng 2 giờ. |
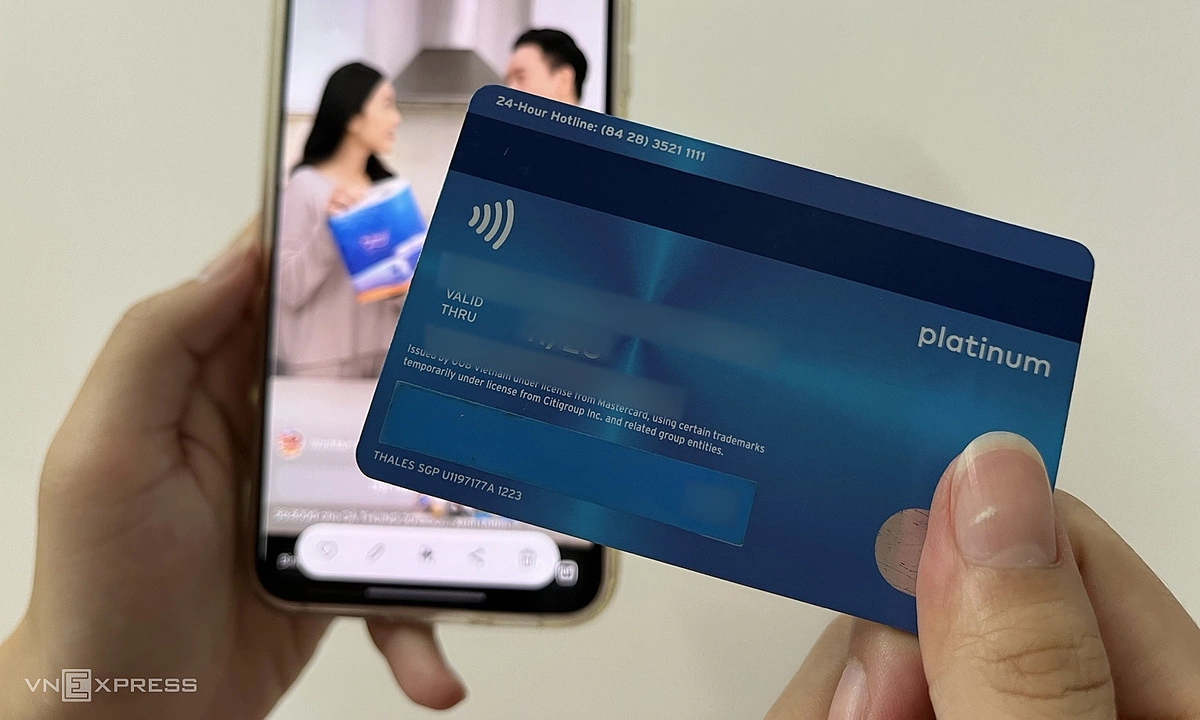
| Dữ liệu bị lộ lọt | Số thẻ, tên chủ thẻ, ngày hết hạn, mã CVV/CVC và mã OTP | Mất quyền kiểm soát hoàn toàn đối với phương thức thanh toán không xuất trình thẻ. |
| Đơn vị bị mạo danh | Hệ thống bán lẻ WinMart | Lợi dụng uy tín thương hiệu lớn để vượt qua bộ lọc hoài nghi của người tiêu dùng. |
| Giải pháp tài chính hỗ trợ | Trả góp 20 tháng, ~5 triệu đồng/tháng (lãi suất 0%) | Phương án cơ cấu nợ từ ngân hàng phát hành nhằm giảm áp lực thanh khoản ngắn hạn cho nạn nhân. |
Phân tích tác động thị trường
Phương thức gian lận phi tiếp xúc dựa trên kỹ nghệ xã hội (Social Engineering) đang trực tiếp đe dọa lòng tin vào thanh toán không tiền mặt tại Việt Nam. Theo cảnh báo từ các chuyên gia an ninh mạng thuộc dự án Chống lừa đảo và Ngân hàng Quân đội (MB), rủi ro lớn nhất nằm ở cơ chế thanh toán không yêu cầu xác thực hai lớp (3D Secure) tại một số đơn vị chấp nhận thẻ quốc tế, tạo điều kiện cho các giao dịch gian lận được khớp lệnh tự động sau khi đối tượng sở hữu số thẻ và mã CVV/CVC.
Tình trạng giả mạo thương hiệu không chỉ giới hạn ở WinMart mà còn lan rộng sang các hệ thống phân phối lớn như Co.opmart, cổng dịch vụ công, hoặc thông báo phạt nguội. Thủ đoạn này dẫn đến hệ quả kép: người tiêu dùng chịu thiệt hại tài chính nặng nề, trong khi các thương hiệu bán lẻ chính thống bị suy giảm uy tín và phát sinh chi phí xử lý khủng hoảng truyền thông.
Về phía hệ thống ngân hàng, các khoản nợ phát sinh từ hành vi gian lận mạng đặt ra thách thức về xử lý tranh chấp và tỷ lệ thu hồi tài sản gần như bằng không do dòng tiền được tẩu tán nhanh qua các kênh trung gian. Để phòng ngừa, người dùng buộc phải chuyển từ trạng thái tin cậy mặc định sang phòng thủ chủ động: thiết lập hạn mức thanh toán online ở mức tối thiểu, sử dụng thẻ ảo hoặc khóa tính năng thanh toán trực tuyến ngay trên ứng dụng ngân hàng khi không có nhu cầu.
Câu hỏi thường gặp (FAQ)
Tại sao kẻ gian có thể thực hiện liên tiếp 5 giao dịch trừ tiền mà không cần chủ thẻ duyệt từng mã OTP?
Tùy thuộc vào cơ chế bảo mật của từng đơn vị chấp nhận thẻ và cổng thanh toán quốc tế, nhiều giao dịch trực tuyến không bắt buộc xác thực 3D Secure (mã OTP). Khi kẻ gian đã chiếm đoạt được đầy đủ thông tin mặt trước, mặt sau thẻ (bao gồm mã CVV/CVC) kết hợp với mã xác thực ban đầu, chúng có thể kích hoạt các khoản thanh toán định kỳ hoặc giao dịch tự động trên các nền tảng thương mại điện tử nước ngoài mà không cần thêm bước cấp phép nào từ chủ thẻ.
Người dùng cần làm gì ngay lập tức khi phát hiện thẻ tín dụng phát sinh giao dịch bất thường?
Chủ thẻ phải chủ động truy cập ngay vào ứng dụng ngân hàng số để thực hiện thao tác khóa thẻ khẩn cấp nhằm chặn đứng các giao dịch tiếp theo, thay vì chờ đợi kết nối tổng đài. Sau đó, liên hệ đường dây nóng của ngân hàng phát hành để yêu cầu lập phiếu tra soát gian lận và gửi đơn trình báo đến cơ quan công an nhằm ghi nhận sự việc phục vụ quá trình xử lý pháp lý.